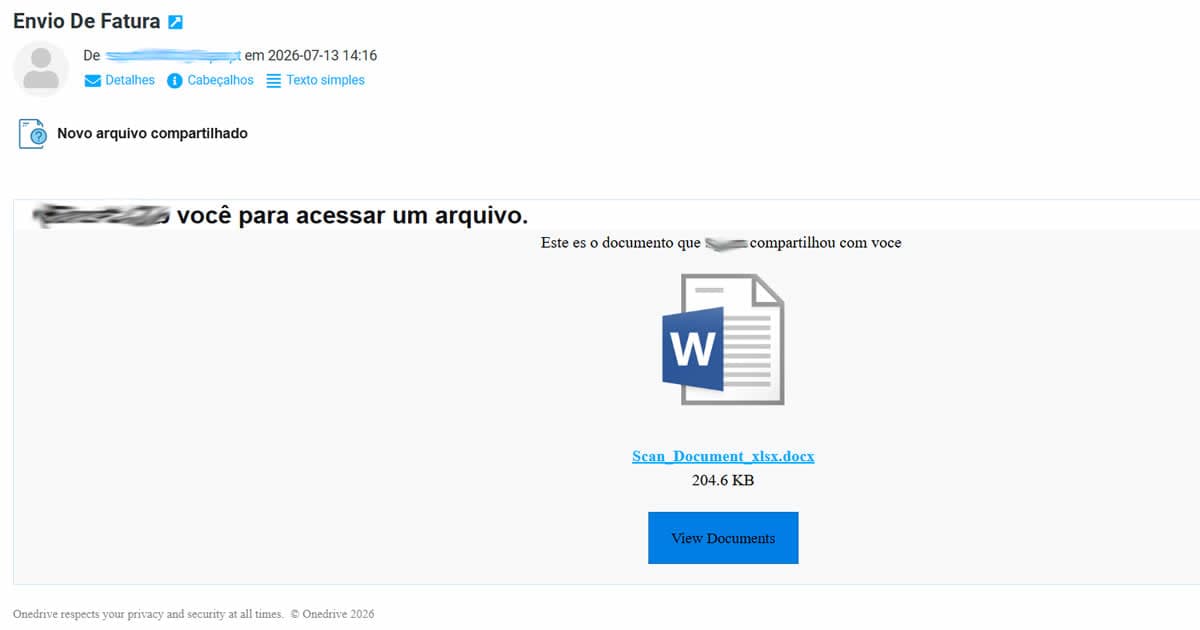

O envio de uma Fatura falsa é a mais recente campanha de cibercrime a atingir empresas e entidades da região.
Os criminosos estão a enviar mensagens de correio eletrónico que aparentam conter faturas legítimas para pagamento, mas cujo verdadeiro objetivo é levar as vítimas a instalar um programa de acesso remoto, colocando em risco computadores, informação confidencial e até toda a rede informática de uma organização.
Ao que o Tomar na Rede apurou, algumas destas mensagens estão a ser enviadas a partir de contas de correio eletrónico reais pertencentes a empresas e organizações da região que poderão ter sido comprometidas por terceiros.
Por motivos de segurança e para não prejudicar uma entidade que poderá também ser vítima deste ataque, o nome do remetente não será divulgado.
Como funciona esta fatura falsa
A mensagem analisada apresentava o assunto “Envio de Fatura” e continha um link que aparentava permitir a consulta ou descarga de uma fatura.
Na realidade, essa fatura falsa não conduzia a um documento em formato PDF. Em vez disso, iniciava automaticamente a transferência de um ficheiro de instalação com a extensão .msi, correspondente ao programa ScreenConnect.
O ScreenConnect, atualmente designado ConnectWise ScreenConnect, é uma ferramenta legítima utilizada por empresas e técnicos de informática para prestar assistência remota. Contudo, quando é instalada através de uma fatura falsa, pode transformar-se numa poderosa arma nas mãos dos criminosos.
Um simples clique pode comprometer toda a empresa
Se o destinatário descarregar e instalar o programa, poderá estar a conceder acesso remoto ao seu computador sem se aperceber das consequências.
Os atacantes podem visualizar documentos, copiar informação confidencial, capturar palavras-passe, aceder ao correio eletrónico, instalar outro software malicioso, eliminar ficheiros e até utilizar o equipamento comprometido para lançar novos ataques.
Quando o computador faz parte da rede de uma empresa, o risco aumenta significativamente, podendo ser comprometidos servidores, sistemas de faturação, bases de dados, cópias de segurança e outros equipamentos ligados à mesma infraestrutura.
A mensagem foi enviada através de uma conta legítima
A análise técnica efetuada indica que a mensagem foi enviada através da infraestrutura legítima do serviço de correio eletrónico utilizado pelo remetente.
Além disso, o e-mail apresentava autenticação válida, o que demonstra que não se tratou de uma simples falsificação do endereço de origem.
Este cenário aponta para a forte possibilidade de a conta de correio eletrónico ter sido comprometida pelos atacantes, passando a ser utilizada para enviar faturas falsas aos seus contactos.
É precisamente este detalhe que torna este tipo de campanha especialmente perigoso. Como a mensagem é enviada a partir de um endereço conhecido e de confiança, muitos destinatários acabam por acreditar que a fatura falsa é legítima.
Importa recordar que o facto de um e-mail chegar à caixa de entrada ou ultrapassar os filtros antispam não significa, por si só, que seja seguro.
Como identificar uma fatura falsa
Uma fatura falsa apresenta frequentemente sinais que devem despertar suspeitas. Entre eles encontram-se pedidos inesperados de pagamento, mensagens com caráter de urgência, links para descarregar alegados documentos e solicitações para instalar programas antes de visualizar uma fatura.
Uma fatura eletrónica legítima é normalmente disponibilizada em formato PDF ou através da área de cliente da empresa emissora. Nunca deverá obrigar à instalação de um programa de acesso remoto.
Se, ao clicar num link, for descarregado um ficheiro com extensões como .exe, .msi, .bat, .cmd ou .scr, não o execute. Muito provavelmente está perante uma fatura falsa utilizada para comprometer o computador.
O que deve fazer se receber uma fatura falsa
- Não clicar em qualquer link presente na mensagem.
- Não descarregar nem instalar programas.
- Não responder ao e-mail suspeito.
- Confirmar a autenticidade da mensagem através de um contacto telefónico já conhecido.
- Não utilizar números de telefone ou contactos indicados na própria mensagem.
- Verificar cuidadosamente o endereço do remetente e o destino do link.
- Encaminhar a mensagem para o responsável informático da empresa.
- Mover a mensagem para a pasta de spam ou lixo eletrónico.
- Alertar os restantes colaboradores para a existência desta campanha de faturas falsas.
O que fazer se instalou o programa
Quem tiver descarregado e executado o ficheiro deve atuar imediatamente.
- Desligar o computador da Internet e da rede interna.
- Desativar o Wi-Fi ou desligar o cabo de rede.
- Não utilizar o equipamento para aceder ao banco, ao correio eletrónico ou a plataformas empresariais.
- Contactar imediatamente o responsável informático ou uma empresa especializada em cibersegurança.
- Alterar todas as palavras-passe através de outro equipamento seguro.
- Ativar a autenticação multifator nas contas que ainda não a utilizem.
- Verificar se foram criados novos utilizadores, acessos remotos ou programas desconhecidos.
- Analisar os restantes equipamentos ligados à mesma rede.
- Informar a instituição bancária caso tenham sido utilizados serviços bancários nesse computador.
A simples desinstalação do programa poderá não resolver o problema. Antes de ser removido, o atacante poderá já ter instalado outras ferramentas, recolhido palavras-passe ou criado mecanismos para voltar a aceder ao equipamento.
As empresas remetentes também são vítimas
Importa sublinhar que a empresa ou entidade cujo endereço de correio eletrónico surge como remetente poderá não ter qualquer envolvimento voluntário neste ataque.
Quando uma conta de e-mail é comprometida, os criminosos utilizam-na para enviar faturas falsas aos clientes, fornecedores e parceiros comerciais, aproveitando a confiança existente entre as partes.
Esta técnica aumenta significativamente a probabilidade de sucesso da fraude, uma vez que o destinatário reconhece o remetente e tende a confiar na mensagem.
A prevenção continua a ser a melhor defesa
Os ataques informáticos têm vindo a tornar-se cada vez mais sofisticados. Os criminosos recorrem a contas legítimas, serviços conhecidos e aplicações verdadeiras para enganar os destinatários e contornar muitos dos mecanismos tradicionais de segurança.
Perante qualquer fatura falsa, a regra deve ser simples: não clicar nos links, não descarregar programas e confirmar sempre a autenticidade da mensagem através de outro meio de contacto conhecido.
Alguns minutos de confirmação podem evitar prejuízos financeiros elevados, roubo de dados, paralisação da atividade de uma empresa e o comprometimento de toda a sua infraestrutura informática.
A cibersegurança começa muitas vezes com um gesto simples: desconfiar de uma fatura falsa antes de clicar.
